E-mail verzenden vanuit een alias in Outlook
Zet verzenden vanaf aliassen aan in Exchange Online, voeg een alias toe en kies die als afzender in Outlook op het web. Ook plus addressing komt aan bod.

7 min lezenNieuw

Een multifunctionele printer die scans mailt, een rapportageserver die elke nacht een overzicht verstuurt, een oude applicatie die meldingen stuurt: veel van die apparaten en apps versturen mail via Exchange Online met een gebruikersnaam en wachtwoord. Microsoft had aangekondigd dat die manier van aanmelden vanaf maart 2026 stap voor stap zou worden geweigerd. Op 27 januari 2026 heeft Microsoft die planning vervangen door een nieuwe tijdlijn.
In deze blogpost lees je wat de nieuwe tijdlijn inhoudt, hoe je opzoekt welke accounts nog Basic authentication gebruiken en welke routes Microsoft noemt om over te stappen.
Bijgewerkt in oktober 2026: aangevuld met wat Microsoft zegt over authentication policies bij de instelling per postvak, de cloudomgeving waarin High Volume Email beschikbaar is , het datumbereik van het SMTP AUTH Clients report en wat Microsoft zegt over moderne mailclients.
SMTP AUTH, ook wel authenticated client SMTP submission genoemd, is de manier waarop een client zich aanmeldt bij Exchange Online om mail te versturen, meestal via TCP-poort 587. Microsoft noemt twee groepen gebruikers: POP3- en IMAP4-clients, die zelf geen mail kunnen versturen, en applicaties, rapportageservers en multifunctionele apparaten die mail genereren.
SMTP AUTH ondersteunt twee manieren van aanmelden: Basic authentication (gebruikersnaam en wachtwoord) en OAuth. Alleen Basic authentication verdwijnt. Het protocol zelf blijft bestaan.
Volgens Microsoft gebruiken vrijwel alle moderne mailclients, zoals Outlook, Outlook on the web en Outlook for iOS and Android, geen SMTP AUTH om mail te versturen.
De oorspronkelijke aankondiging ging uit van een eerste klein percentage geweigerde aanmeldingen op 1 maart 2026 en 100 procent op 30 april 2026. Die planning is vervangen door de bijgewerkte tijdlijn:
| Moment | Wat er gebeurt |
|---|---|
| Tot december 2026 | Basic authentication voor SMTP AUTH werkt zoals nu |
| Eind december 2026 | Basic authentication voor SMTP AUTH staat standaard uit in bestaande tenants. Een beheerder kan het weer aanzetten als dat nodig is |
| Tenants die na december 2026 worden aangemaakt | Basic authentication voor SMTP AUTH is standaard niet beschikbaar. OAuth is dan de ondersteunde methode |
| Tweede helft van 2027 | Microsoft maakt de definitieve datum bekend waarop Basic authentication voor SMTP AUTH verdwijnt |
De tijdlijn geldt volgens Microsoft voor tenants in alle cloudomgevingen. De aankondiging zegt nog niet met welke instelling je Basic authentication na december 2026 weer aanzet.
💡 Let op: de nieuwe tijdlijn geeft meer tijd, maar het einde van Basic authentication voor SMTP AUTH blijft gepland. Gebruik de tijd tot december 2026 om over te stappen.
Het SMTP AUTH Clients report laat zien welke accounts SMTP AUTH gebruiken en met welke aanmeldmethode.
Afzenders met Basic Auth in de gekozen periode (maximaal 90 dagen) gebruiken nog gebruikersnaam en wachtwoord. Dat kunnen apparaten, apps, scripts of POP- en IMAP-clients van gebruikers zijn. Afzenders die minder vaak versturen, zie je hier mogelijk niet.
De mail flow reports, en daarmee dit rapport, zijn volgens Microsoft niet beschikbaar in de GCC High- en DoD-omgevingen.
Kan een app of apparaat OAuth gebruiken, dan is dat de route die Microsoft aanwijst. Microsoft beschrijft in Authenticate an IMAP, POP or SMTP connection using OAuth hoe dat werkt. Voor een app die zonder gebruiker mail verstuurt, zijn dit in het kort de stappen; de pagina van Microsoft heeft de details:
New-ServicePrincipal. Gebruik daarbij de Object ID van de app onder Enterprise applications, niet die onder App registrations.Add-MailboxPermission toegang tot het postvak waarmee de app verstuurt. Verstuurt de app als een ander adres (SendAs), dan heeft de service principal daarnaast Add-RecipientPermission nodig.Of een printer of scanner OAuth ondersteunt, noemt Microsoft niet; ga dat na bij de leverancier van het apparaat.
📚 Microsoft noemt in de documentatie over het uitfaseren van Basic authentication ook de Microsoft Graph API als andere manier om geauthenticeerd mail te versturen.
Voor apps en apparaten die Basic authentication moeten blijven gebruiken, noemt Microsoft in de oorspronkelijke aankondiging deze alternatieven:
Los van de aanmeldmethode raadt Microsoft aan SMTP AUTH voor de hele organisatie uit te zetten en alleen aan te zetten voor de postvakken die het nog nodig hebben. De instelling per postvak gaat voor de organisatie-instelling.
Deze opdracht zet SMTP AUTH uit voor de hele organisatie:
# Disable SMTP AUTH for the whole organization
Set-TransportConfig -SmtpClientAuthenticationDisabled $true
Deze opdracht zet SMTP AUTH weer aan voor één postvak, bijvoorbeeld het postvak van een scanner:
# Allow SMTP AUTH for one mailbox, overriding the organization setting
Set-CASMailbox -Identity scanner@contoso.com -SmtpClientAuthenticationDisabled $false
Blokkeert de authentication policy die voor het account geldt Basic authentication voor SMTP, dan mislukt aanmelden met gebruikersnaam en wachtwoord via SMTP AUTH alsnog, ook als SMTP AUTH voor het postvak aanstaat.
In het Exchange admin center vind je de organisatie-instelling als Turn off SMTP AUTH protocol for your organization op de pagina Mail Flow onder Settings. Per gebruiker staat de instelling in het Microsoft 365 admin center onder Users > Active users, bij Mail > Manage email apps als Authenticated SMTP.
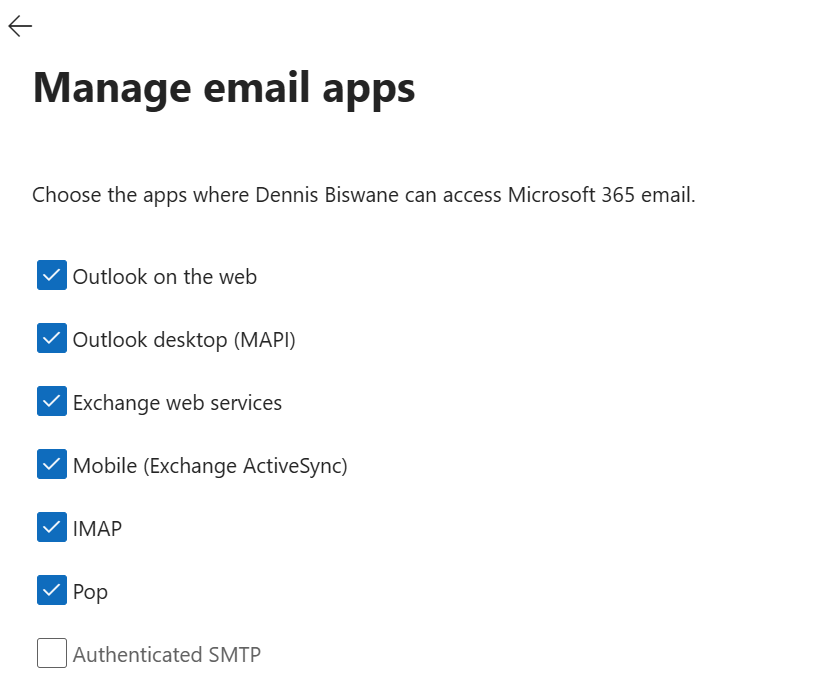
💡 Staan security defaults aan in je tenant, dan is SMTP AUTH al uitgeschakeld in Exchange Online.
Vrijwel alle moderne mailclients die met Exchange Online verbinden, zoals Outlook, gebruiken volgens Microsoft geen SMTP AUTH om mail te versturen; voor gebruikers van zo’n client verandert er dan ook niets. Het verschil merk je bij apparaten en apps die nog met Basic authentication via SMTP AUTH versturen. Staat Basic authentication eind december 2026 standaard uit en zijn ze dan niet omgezet, dan ligt het voor de hand dat hun aanmelding mislukt totdat een beheerder Basic authentication weer aanzet, voor zover de instelling per postvak, authentication policies en security defaults dat toestaan.
Microsoft geeft met de nieuwe tijdlijn tot eind december 2026 de tijd. Gebruik het SMTP AUTH Clients report om te zien welke accounts nog Basic authentication gebruiken, zet wat kan om naar OAuth en kies voor de rest een van de alternatieven die Microsoft noemt.